Ett dörrlås som öppnas med mobilen. En kamera som visar hallen när du är på jobbet. En babyvakt, ett larm. Produkterna finns i allt fler hem, och från december 2027 ska de uppfylla EU:s Cyber Resilience Act (CRA).
Lagen anger vad produkterna ska klara, men inte hur det ska gå till tekniskt. Det konkreta stödet finns i standarderna. För smarta hem-produkter med säkerhetsfunktioner är det ETSI EN 304 632, Cybersecurity requirements for smart home products with security functionalities, som ska beskriva hur lagens väsentliga cybersäkerhetskrav för de här produkterna kan uppfyllas tekniskt. Standarden väntas bli klar i början av 2027.
Vi pratade med Kilian Mitterweger, som är rapportör för standarden. Han arbetar på avdelningen Connected Living and Smart Cities vid BSI, Bundesamt für Sicherheit in der Informationstechnik, Tysklands federala myndighet för informationssäkerhet. Där ägnar han det mesta av sin arbetstid åt standardisering och rådgivning i CRA-frågor.
Artikeln i korta drag:
- Kilian Mitterweger om arbetet som rapportör för ETSI EN 304 632
- Varför smarta lås och larm granskas hårdare i CRA
- Hur standarden är uppbyggd, med ett smart dörrlås som exempel
- Vad standarden innebär för tillverkare av smarta hem-produkter
- Var det är svårast att översätta lagkrav till tekniska krav
- Var standarden står, och vad tillverkare kan göra redan nu
Därför granskas smarta lås och larm hårdare
I CRA räknas smarta hem-produkter med säkerhetsfunktioner som viktiga produkter (klass I) och de granskas därför hårdare än de flesta andra konsumentprodukter. Kilian ger två tänkbara skäl till lagstiftarens beslut.
Det första är konsumentskydd. De flesta har inte tid att undersöka om en produkt är säker, och vissa produkter används av eller för mer sårbara grupper, som barn och spädbarn. Därför är en inbyggd och noggrant bedömd säkerhet viktigare för konsumenter än för professionella användare, som själva kan anpassa och bedöma produkten efter sina behov.
Det andra skälet är mängden. Konsumentmarknaden är stor och produkterna används ofta länge.
– Många osäkra produkter på marknaden blir en stor risk för nationell infrastruktur och för samhället i stort. Därför är det klokt att se till att alla dessa produkter blir säkra, säger Kilian.
Läs också: Godkänd produkt under CRA – Ted Strandberg om hur företag kan förbereda sig redan nu
Kilian Mitterweger, BSI, rapportör för ETSI EN 304 632
Ett steg längre än dagens standarder
Standarden ska göra två saker samtidigt, förklarar Kilian. Den ska ge en objektivt verifierbar cybersäkerhet som står i proportion till riskerna, men utan att tvinga marknaden till onödiga och betungande omställningar för att uppfylla den. I det senaste utkastet till standarden beror kraven på flera faktorer. Det gäller vad produkten är avsedd för och hur den kan förväntas användas, men också i vilken miljö den används och hur utsatt den är för hot.
EN 304 632 bygger på två befintliga standarder. Den ena är ETSI EN 303 645, Cyber Security for Consumer Internet of Things: Baseline Requirements, som sedan 2020 har fungerat som en frivillig lägstanivå för cybersäkerhet i uppkopplade konsumentprodukter, utan koppling till någon lagstiftning. Den är uttryckligen tänkt att kompletteras av mer specifika standarder för särskilda produkter.
– Den är fortfarande en mycket bra grund för cybersäkerhet, men den passar inte riktigt EU:s produktlagstiftning, säger Kilian.
Den andra är CEN/CENELEC-standarderna i serien EN 18031, Common security requirements for radio equipment. De ger, med vissa begränsningar, presumtion om överensstämmelse för de cybersäkerhetsrelaterade väsentliga kraven i radioutrustningsdirektivet (RED).
EN 304 632 förenar de två och går längre in i detaljer.
– Standarden ska säga vilket krav som gäller i vilken situation, hur stark en säkerhetsmekanism minst måste vara och vad den styrkan innebär. Samtidigt ska den vara mer eller mindre teknikneutral, säger Kilian.
Så fungerar den vertikala standarden för smarta hem
Kraven i EN 304 632 bygger på en generell modell av hur smarta hem-produkter med säkerhetsfunktioner, som lås, kameror och larm, är uppbyggda. Modellen beskriver vilka funktioner produkten har, vilken data den hanterar, vilka delar den består av och vilka gränssnitt den har, liksom i vilken miljö den används och av vem. En och samma produkt kan till exempel bestå av själva enheten, en gateway, en mobilapp och en molntjänst.
Funktionerna delas in i grupper:
- funktioner som styr något, som att låsa eller larma
- funktioner som känner av, till exempel brand, gas, ljud, bild eller manipulation
- stödfunktioner för konfiguration, uppdateringar, autentisering och loggning.
Ur modellen härleds sedan kraven. Hur stark en säkerhetsmekanism behöver vara beror på vilken funktion det gäller, hur funktionen nås och i vilken miljö den komponent som tar emot kommandot används.
Vilken autentisering krävs för att öppna ytterdörren med mobilen?
På CRA-dagen den 4 maj 2026 visade Kilian ett exempel på hur standarden är menad att fungera. Utgångspunkten är en mobilapp som öppnar låset via Bluetooth.
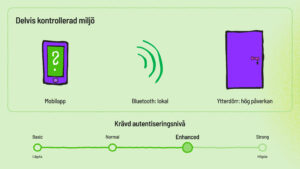
Exemplet bygger på Kilian Mitterwegers presentation på CRA-dagen 2026. Illustration: ITS.
Kommunikationen. Bluetooth är lokal kommunikation mellan två enheter, telefonen och låset, och inte en knappsats eller ett reglage som någon använder direkt på låset.
Miljön. Ett lås på en ytterdörr sitter normalt i en delvis kontrollerad miljö, där bara ett begränsat antal personer har tillgång eller där obehöriga skulle väcka uppmärksamhet.
Funktionen. Att öppna en ytterdörr är en funktion vars användning kan orsaka skada, och som standarden tilldelar hög påverkansklass.
Svaret. Tillsammans avgör de tre faktorerna kravet i standardens tabell: appen måste stödja autentisering av minst styrkan AUTH.Enhanced.
Standarden säger inte hur appen ska nå den nivån. Det kan vara användarens kod eller biometri som frigör en lämplig digital nyckel, eller en annan kombination, så länge mekanismen är tillräckligt stark.
Håll koll på framtidens kommunikation. Få vårt nyhetsbrev om IKT-standardisering. Var tredje månad, serverat till din inbox.
Där CRA-kraven är svårast att omsätta i teknik
Bakom exemplets raka svar ligger ett svårare arbete. En standard ska fungera i verkligheten, med produktutveckling, säkerhetsteknik och kostnader, och samtidigt hålla mot ett juridiskt ramverk med tydliga regler. Kilian beskriver det som två världar som är svåra att förena.
– Det juridiska ramverket föredrar precisa instruktioner, men inom cybersäkerhet är allt ett rörligt mål och gränserna sällan skarpa, säger Kilian.
Hur detaljerad standarden ska vara förhandlas fram under arbetets gång. Tillverkarna vill ha frihet att välja lösningar, medan specifika krav ger större rättssäkerhet. Kilian räknar med att standarderna till en början utformas ganska generellt och blir mer specifika med tiden.
Två av CRA:s väsentliga krav ser han som särskilt svåra att omsätta. Det ena gäller behörighet. Ur ett säkerhetsperspektiv är det frestande att kräva en tydlig modell för vilka användare som får göra vad, men det blir snabbt mycket komplext. Då börjar de som skriver standarden att utveckla produkter i stället för att skriva säkerhetskrav.
Det andra är kravet på att produkter ska begränsa effekten av incidenter. En sårbarhet som utnyttjas ska inte betyda att angriparen tar över hela produkten. Tekniker för det finns, men att formulera krav som passar sektorn är svårt.
– Hittar vi inget tillräckligt bra svar blir kravet generiskt, och då riskerar det att inte räcka för presumtion om överensstämmelse, säger han.
Till det kommer tolkningsfrågor. Vilka produkter som omfattas avgörs av en produktkategori i CRA och en kort teknisk beskrivning från EU-kommissionen. Beskrivningen är bara några rader lång, och det kommer alltid att finnas produkter där det är oklart om de ingår. Att tolka förordningen är inte standardiseringens uppgift, betonar Kilian, men för att skriva tekniska krav måste man förstå vad lagstiftaren menar. När frågor förblir obesvarade, trots att kommissionen gör sitt bästa för att hjälpa till, formuleras kraven så att tolkningen inte blir avgörande.
Vad innebär standarden för tillverkarna?
Kilian vill inte påstå att alla tillverkare av smarta hem-produkter behöver ställa om. Men han pekar på två områden där förändringen kan bli märkbar.
Loggning. CRA har ett väsentligt krav på loggning, och standarden skalar kravet efter risk. För en produkt med hög påverkansklass, som ett ytterdörrslås, ska produkten i dagsläget bland annat logga:
- varje inloggningsförsök
- ändringar av konfigurationen
- när programvaran startar, stängs av eller får fel
- varje försök att få utökade behörigheter eller komma åt data och funktioner.
För konsumentprodukter är det kanske ovanligt att logga så mycket. Kilian ser det dock mer som en följd av försöken att uppfylla regelverket än som något som är absolut nödvändigt ur säkerhetssynpunkt, särskilt med tanke på möjliga konsekvenser för användarens integritet.
Sårbarhetshantering. Hur sårbarheter ska hanteras efter att produkten har kommit ut på marknaden regleras främst i CEN/CENELEC:s horisontella standard prEN 40000-1-3, som gäller för alla produkter under CRA. För ett ytterdörrslås innebär kraven att tillverkaren måste kunna åtgärda en sårbarhet i låset eller i appen som styr det, och se till att säkerhetsuppdateringen når användarna. I EN 303 645 är det en rekommendation att åtgärda sårbarheter i tid. Med CRA blir det ett krav.
– Att tillverkarna blir skyldiga att åtgärda sårbarheter inom rimlig tid, och att det dessutom kontrolleras, förändrar hur man arbetar med IT-säkerhet, säger Kilian.
Standarden ersätter inte egna bedömningar
EN 304 632 är frivillig att följa, precis som andra standarder. Men när den har citerats i EU:s tidning Official Journal blir den troligen det enklaste sättet att visa att en produkt uppfyller CRA:s krav, eftersom den då ger presumtion om överensstämmelse. Även den som följer standarden måste dock göra egna val. Tillverkaren behöver välja den standard som passar produkten och sedan koppla sin produkt till standardens generella modell, alltså avgöra vilka delar av den egna produkten som motsvarar vad i modellen. Eftersom standarder skrivs med vissa hot och situationer i åtanke kommer det alltid att finnas produkter som inte passar helt. Då får tillverkaren enligt Kilian ta ett steg tillbaka, fråga sig vad som är rimligt ur säkerhetssynpunkt och fatta ett beslut.
Riskerar standarden då att bli en checklista som bara ska bockas av?
– Om cybersäkerhet gick att bocka av på en lista vore det fantastiskt, för då vore det både enkelt och effektivt. Men det är mycket svårt, kanske omöjligt, säger Kilian.
Om osäkra produkter ändå godkänns för att alla punkter på listan är uppfyllda står regelverkets hela idé på spel, menar han, och kanske också tillsynsmyndigheternas trovärdighet. Därför behöver marknaden ta regelverket på allvar och marknadskontrollen vara stark nog att göra ett bra jobb.
Så driver standarder innovation
Tidigare i vår artikelserie om CRA har Kim Nordström beskrivit hur harmoniserade standarder gör det enklare att följa lagen, så att tillverkarna kan lägga tiden på produkten i stället för på att tolka regelverket. Kilian pekar på en annan sida av saken. En standard som anger vilka krav som gäller och hur de ska bedömas ger alla samma måttstock, så att olika tekniker och lösningar kan jämföras mot varandra.
– Med ett gemensamt språk för säkerhet blir det tydligt vad olika lösningar klarar och inte klarar. Det främjar innovation, säger Kilian.
En standard som i stället föreskriver en viss teknik stänger andra vägar och kan styra utvecklingen i fel riktning. Gränsen mellan de två är inte alltid lätt att dra.
Läs också: Där innovation tar riktning – innan marknader etablerats
Från utkast till harmoniserad standard
EN 304 632 är en av 17 vertikala standarder under CRA som ETSI skickade ut på remiss i somras. Utkastet var ute på kombinerad remiss och omröstning mellan 20 juli och 12 oktober 2026. Det var det tillfälle då tillverkare, myndigheter och andra intressenter kunde påverka innehållet innan standarden godkänns.
Under remissperioden fick utkastet nära 300 kommentarer. De handlade främst om att samordna detaljerna med de andra vertikala CRA-standarderna för uppkopplade konsumentprodukter (ETSI EN 304 631, ETSI EN 304 633 och ETSI EN 304 634), att förfina det kryptografiska ramverket och att göra standarden mer lättillgänglig, framför allt genom att definiera användningsfall och minska komplexiteten.
Utifrån återkopplingen hittills drar Kilian slutsatsen att det behövs mer arbete inom tre områden:
- tekniska förfiningar
- redaktionella förbättringar
- samsyn bland intressenterna om vilken detaljnivå som är lämplig.
Engagemanget som gör standarden bättre
I Sverige är det ITS som samordnar synpunkterna på ETSI:s standarder. Alla ETSI-standarder som är ute på remiss publiceras på ITS webbplats. Synpunkter kan lämnas av den som bor i Sverige och av organisationer med svenskt organisationsnummer.
Synpunkterna går sedan vidare till ITS arbetsgrupp Standards Approval (WG SA), som träffas sex till åtta gånger om året och beslutar vilka svenska synpunkter som skickas vidare till ETSI och hur Sverige röstar om varje standardutkast. WG SA skickade inga kommentarer under remissperioden och ställde sig bakom utkastet för EN 304 632.
Något som har överraskat Kilian positivt i arbetet är viljan att bidra.
– I akademin, i offentlig sektor, i industrin och bland små och medelstora företag finns människor som verkligen vill bidra. De vill forma Europas framtid, ha säkra produkter och ett motståndskraftigt samhälle. Det är redan fint att se, men vi behöver fortsatt stöd från alla intressenter, säger Kilian.
Vad händer nu?
Nästa steg är att kommentarerna från remissen hanteras och att standarden granskas av kommissionens konsulter för harmoniserade standarder (HAS). Enligt Kilian väntas den slutliga standarden i början av 2027. Först när den har publicerats och citerats i EU:s tidning Official Journal ger den presumtion om överensstämmelse.
Kilians råd till tillverkare
För tillverkare som förbereder sig börjar Kilians råd med att förstå den egna produkten ur ett säkerhetsperspektiv, inklusive de komponenter man bygger in. Riskbedömningen är grunden. Men lika viktigt är att tänka ett steg längre.
– Varje tillverkare ska vara medveten om att produkten kommer att ha sårbarheter. Den behöver därför utformas så att de kan åtgärdas snabbt och effektivt, säger Kilian.
Vill du vara med och påverka framtidens standarder?
Läs mer om ITS arbetsgrupp Standards Approval (WG SA) och hur du kan engagera dig.
Du kan också höra av dig för ett företagsbesök av vår vd Bettina Funk.
Läs fler artiklar i samma serie:
Inifrån ETSI TC CYBER – Kim Nordström om vägen från CRA-lag till färdig standard
CRA-standarderna spelar olika roller – Angelo D’Amato förklarar vilken som blir styrande
Godkänd produkt under CRA – Ted Strandberg om hur företag kan förbereda sig redan nu
24 timmar att agera – så fungerar CRA:s incidentrapportering
Så formar CRA produktutvecklingen – fyrtio produkter, en deadline hos ASSA ABLOY